2026年10月21日、ホームページの多くで使われている「PHP」というプログラムに、重大な脆弱性が2件あると公表されました。同じ日に、問題を直した新しいバージョンも公開されています。
ニュースで「ホームページの緊急メンテナンス」などの言葉を見て、自社のサイトは大丈夫なのか気になった方もいると思います。
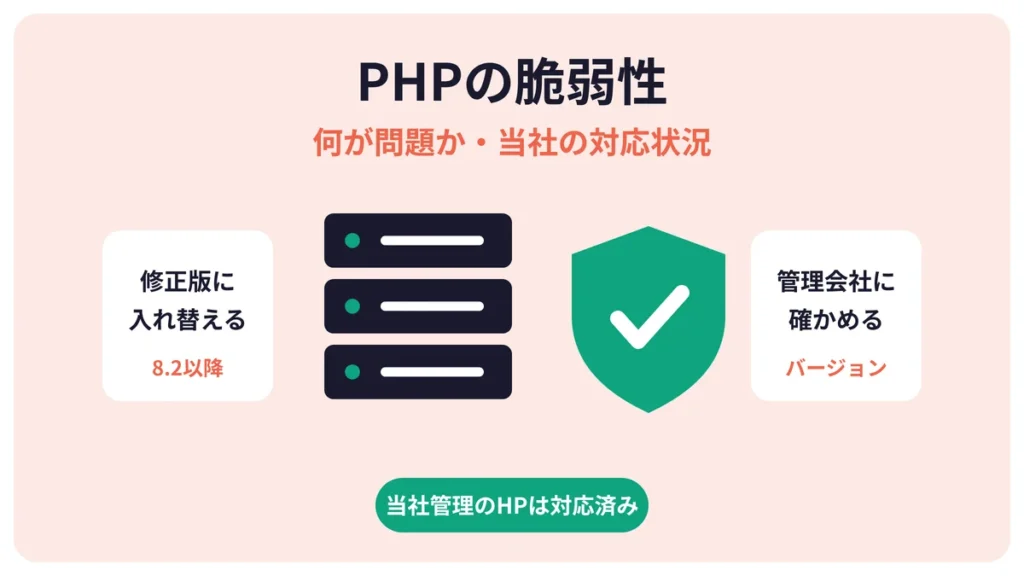
まずお伝えしたいのは、当社で管理しているホームページは、すべて対応済みということです。ほかの会社に管理を任せている場合や、自社で管理している場合は、PHPのバージョンが新しくなっているかを確かめる必要があります。
この記事では、今回のPHPの脆弱性で何が問題なのか、自社のサイトで確かめることを順に説明します。
PHPは、ホームページの画面を作るためのプログラムです
PHPとは、ホームページのサーバーで動くプログラムの言語です。お問い合わせフォームの送信や、新しいお知らせの表示など、見る人に合わせて画面を作るときに使われます。
たとえば、多くの会社が使っている「WordPress」も、PHPで動いています。そのため、WordPressで作ったホームページは、今回のPHPの脆弱性の影響を受ける可能性があります。
脆弱性とは、プログラムの中にある、安全上の弱点のことです。弱点が見つかると、作った側が直したバージョンを出し、使う側がそれに入れ替えることで対策します。
今回のPHPの脆弱性は、外からサーバーを操作されるおそれがあります
今回のPHPの脆弱性で問題なのは、ログインしていない第三者が、外からサーバーの上で好きな命令を動かせるおそれがあることです。このような弱点は「遠隔からのコード実行」と呼ばれ、脆弱性の中でも深刻なものに当たります。
PHPの開発元は、見つかった2件の脆弱性を「Critical(重大)」としています。また、使っている人に、すぐに更新するよう強く呼びかけています。
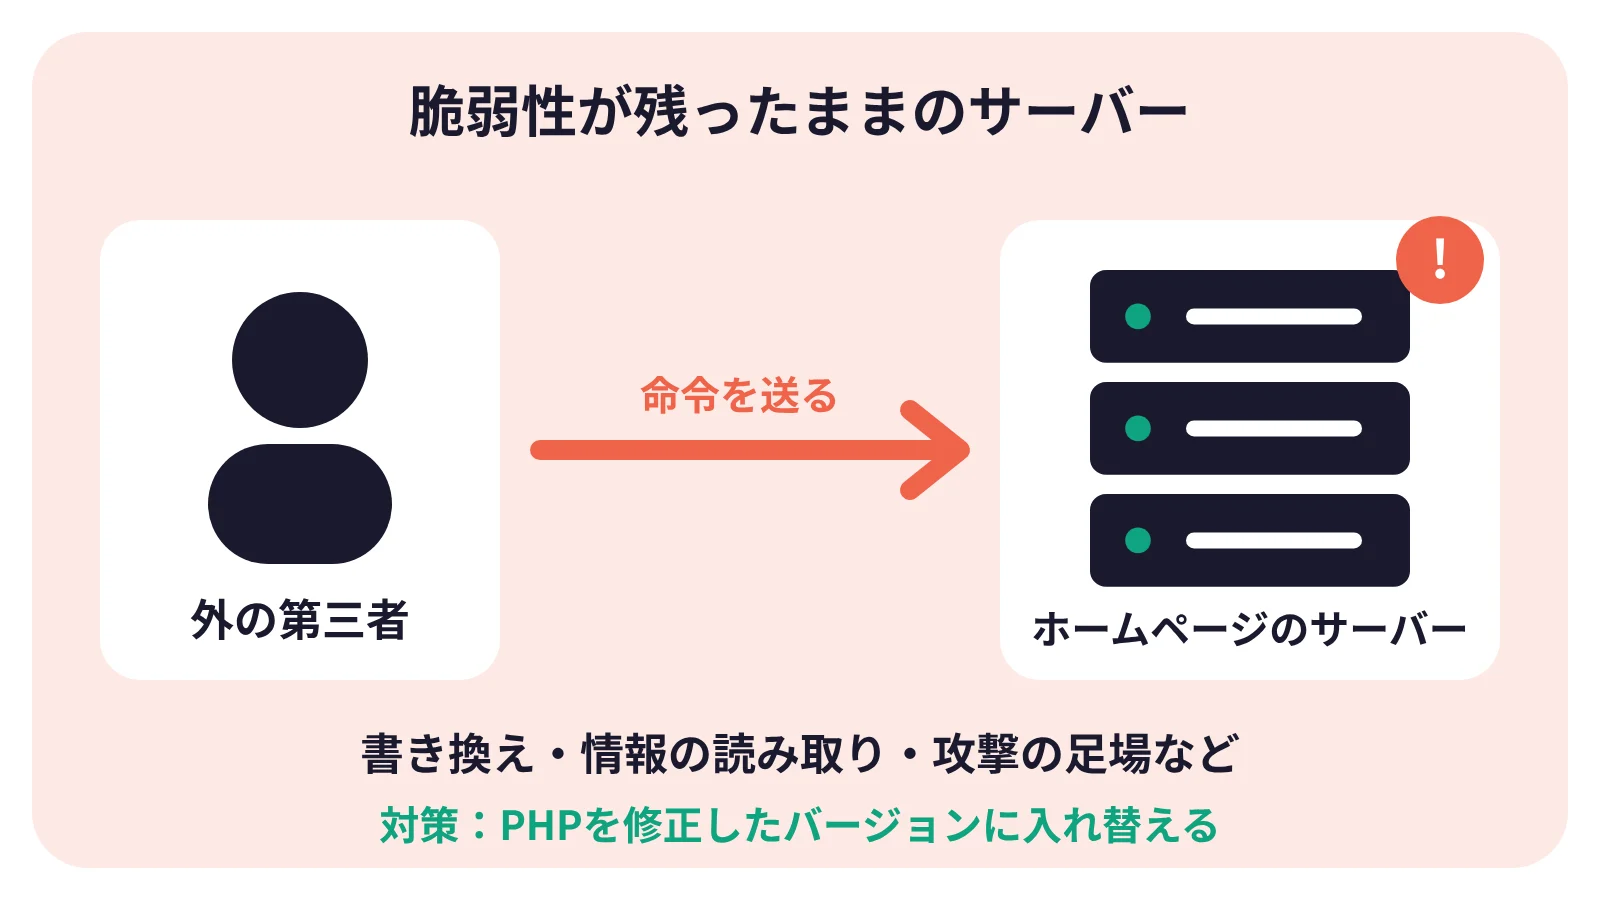
サーバーを操作されると、次のようなことが起きるおそれがあります
外からサーバーを操作されると、ホームページそのものが攻撃の入り口になります。たとえば、次のようなことが考えられます。
- ホームページの中身を書き換えられる
- 見た人を、だましのサイトへ誘導する仕掛けを入れられる
- お問い合わせフォームで受け取った情報を見られる
- ほかのサイトを攻撃するための足場に使われる
ただし、脆弱性があることと、実際に攻撃を受けたことは別です。更新が早ければ、攻撃を受ける前に弱点をふさげます。
PHPの脆弱性で攻撃を受けたかは、サーバーの記録で確かめます
JPCERT/CCの注意喚起には、攻撃を受けたかを調べるときの確認の観点も載っています。たとえば、次のような点です。
- サーバーのエラー(500エラーや、メモリの上限に関するエラー)が急に増えていないか
- PHPを動かすプロセスが、思いがけず止まったり、何度も起動し直したりしていないか
- 見覚えのないファイルが作られたり、外へ通信したりしていないか
これらは、サーバーの記録(ログ)を見て確かめます。ただし、注意喚起では、形跡が見つからなくても攻撃を受けていないとは言い切れないと説明されています。そのため、更新のあとも、しばらくはサーバーの記録を見ておきます。
国の機関も、早めの更新を呼びかけています
日本では、JPCERT/CCが2026年10月22日に注意喚起を出しました。国内で広く使われているPHPに関わるため、修正版への更新を早めに行うよう案内しています。また、PHPを組み込んだ製品や、サーバーの基本ソフトと一緒に配られているPHPも、影響を受ける可能性があるとしています。
また、国家サイバー統括室も、PHPの更新プログラムをできるだけ早く適用するよう呼びかけています。管理を外部の会社に任せている場合も、PHPのバージョンと更新の状況を確かめるよう勧めています。
詳しくは、JPCERT/CCのPHPにおける複数の脆弱性に関する注意喚起をご覧ください。
対策は、問題を直したバージョンに入れ替えることです
今回のPHPの脆弱性への対策は、問題を直した新しいバージョンに入れ替えることです。PHPの開発元は、次のバージョンで修正したと公表しています。
| 使っている系統 | 修正したバージョン |
|---|---|
| PHP 8.5 | 8.5.12以降 |
| PHP 8.4 | 8.4.27以降 |
| PHP 8.3 | 8.3.36以降 |
| PHP 8.2 | 8.2.35以降 |
| PHP 8.1以前 | 修正版は出ないため、新しい系統への移行が必要 |
注意が必要なのは、古いPHPを使っている場合です。PHP 8.1以前は、開発元からの更新がすでに終わっているため、修正版が出ません。そのため、サポートが続いている8.2以降の系統へ移る必要があります。
一方で、すぐに更新できない場合に向けて、開発元は設定で危険を減らす方法も出しています。ただし、その方法は一部の攻撃の経路をふさぐだけで、安全になるわけではないと説明されています。根本的な対策は、バージョンの更新だけです。
開発元の案内は、PHPの公式のお知らせ(英語)に載っています。
PHP 8.1以前のサイトは、移行の進め方を決めます
PHP 8.1以前で動いているサイトは、今回のPHPの脆弱性に限らず、今後の弱点も直らない状態です。そのため、8.2以降の系統へ移ることが必要になります。
移行のしかたは、サイトの作りによって変わります。テーマやプラグインが新しいPHPに対応していれば、更新と動作の確認で移れる場合があります。一方で、古い作りのままで対応していない場合は、作り直しを考えることになります。作り直しに必要な作業は、ホームページのリニューアルに必要な作業と、移行費用がかかる理由で説明しています。
当社で管理しているホームページは、PHPの脆弱性に対応済みです
当社で制作・管理しているホームページは、今回のPHPの脆弱性について、すべて対応を済ませています(2026年10月23日時点)。お客様に何か操作をしていただく必要はありません。これまでどおり、安心してご利用ください。
当社では、公開したあとのホームページも、更新と安全の管理を続けています。今回のように重大な脆弱性が公表されたときは、管理しているサイトの状況をまとめて確かめ、必要な更新を行います。
なお、ホームページのほかに、PHPで動く業務のシステムを別の会社から導入している場合は、そのシステムの提供元にも状況を確かめておきましょう。
管理会社には、対応の中身を3つの点で聞きます
ホームページの管理をほかの会社に任せている場合は、「対応しましたか」と聞くだけでは、状況が分かりにくいことがあります。次の3つを聞いておくと、対応の中身が分かります。
- いつ、どのバージョンのPHPに更新したか
- PHP 8.1以前のサイトがあった場合、どう対応したか
- 攻撃を受けた形跡がないか、サーバーの記録を確かめたか
たとえば、「8.3.36に更新した」のように、バージョンの番号まで聞いておくと確実です。上の表の修正したバージョンと見比べられます。
また、返事の内容は、日付とあわせて社内に残しておきましょう。次に同じような脆弱性が見つかったとき、どこに確かめればよいかがすぐに分かります。
自社で管理しているサイトは、PHPのバージョンを確かめましょう
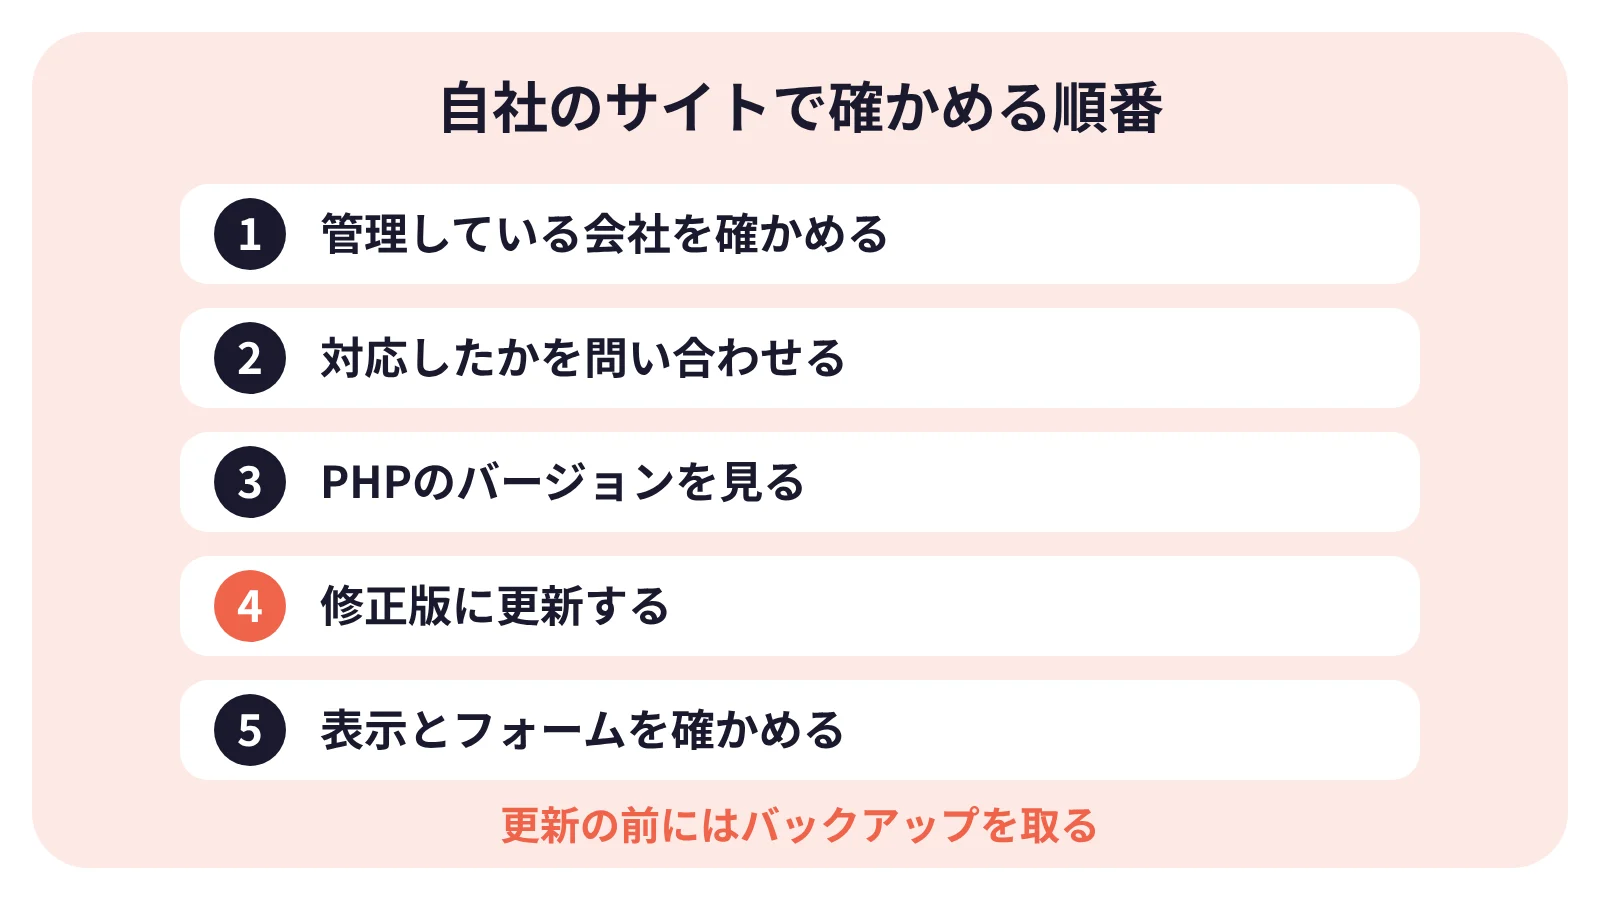
自社でサーバーを契約している場合や、管理の担当がはっきりしない場合は、次の順番で確かめましょう。
- ホームページを管理している会社か、サーバーを契約している会社を確かめます。
- 管理している会社に、今回のPHPの脆弱性への対応が済んだかを問い合わせます。
- 自社でサーバーを管理している場合は、サーバーの管理画面でPHPのバージョンを確かめます。
- バージョンが修正版より古ければ、修正したバージョンに更新します。
- 更新したあと、トップページやお問い合わせフォームが正しく動くかを確かめます。
レンタルサーバーを使っている場合は、サーバー会社のお知らせも見ておきましょう。サーバー会社によっては、今回の件でメンテナンスや作業の予定を案内しています。
PHPを新しくすると、古いプラグインが動かない場合があります
PHPの系統を大きく上げると、古いプラグインやテーマが動かなくなる場合があります。特に、PHP 8.1以前から8.2以降へ移る場合は注意が必要です。
そのため、更新の前にはバックアップを取り、更新したあとは主なページの表示を確かめましょう。WordPressの本体やプラグインも、あわせて新しくしておくと安心です。
当社が行っている公開後の更新と管理の内容は、サービスのページでご案内しています。
ふだんから、ホームページの管理の担当と連絡先を決めておきましょう
今回のような脆弱性は、前ぶれなく公表される場合があります。そのとき慌てないように、ふだんから次のことを決めておきます。
- ホームページとサーバーを、どの会社が管理しているか
- サーバーとドメインの契約の名義と、連絡先のメールアドレス
- 更新や問い合わせを、社内の誰が受け持つか
特に、ホームページを作った会社と、サーバーを契約している会社が違う場合は注意が必要です。どちらがPHPの更新を受け持つのかを、契約の内容で確かめておきましょう。社内にIT担当者がいない場合の整え方は、社内にIT担当者がいない会社が、最初に整えておきたいことで説明しています。
よくあるご質問
Q. 当社が管理しているホームページで、何か操作は必要ですか?
A. 必要ありません。当社で管理しているホームページは、すべて対応を済ませています。
Q. WordPressを使っていないホームページも、影響を受けますか?
A. PHPを使っていれば、影響を受ける可能性があります。WordPress以外の仕組みでもPHPで動くものがあるため、管理している会社に確かめてください。
Q. 修正したバージョンに更新すれば、もう心配はいりませんか?
A. 今回のPHPの脆弱性は、更新でふさがります。ただし、更新の前に攻撃を受けていた場合は、更新だけでは元に戻りません。管理している会社に、サーバーの記録の確認もあわせて頼んでおくと安心です。
Q. 自社のサイトがPHPを使っているか分かりません。どうすればよいですか?
A. ホームページを作った会社か、サーバーを契約している会社に問い合わせるのが確実です。当社でも、状況の確かめ方のご相談をお受けしています。
自社のホームページの対応状況を、早めに確かめておきましょう
今回のPHPの脆弱性は、外からサーバーを操作されるおそれがある、重大なものです。対策は、PHPを修正したバージョンに入れ替えることです。当社で管理しているホームページは、すべて対応済みで、お客様の操作は必要ありません。
佐世保市を中心に、長崎県内と佐賀県の一部で、ほかの会社が作ったホームページの対応状況が分からない方や、古いPHPのままのサイトをどうするか迷っている方は、株式会社プロヴァシスへご相談ください。今の状況を確かめて、更新や移行の進め方をご説明します。ご相談はお問い合わせから受け付けています。