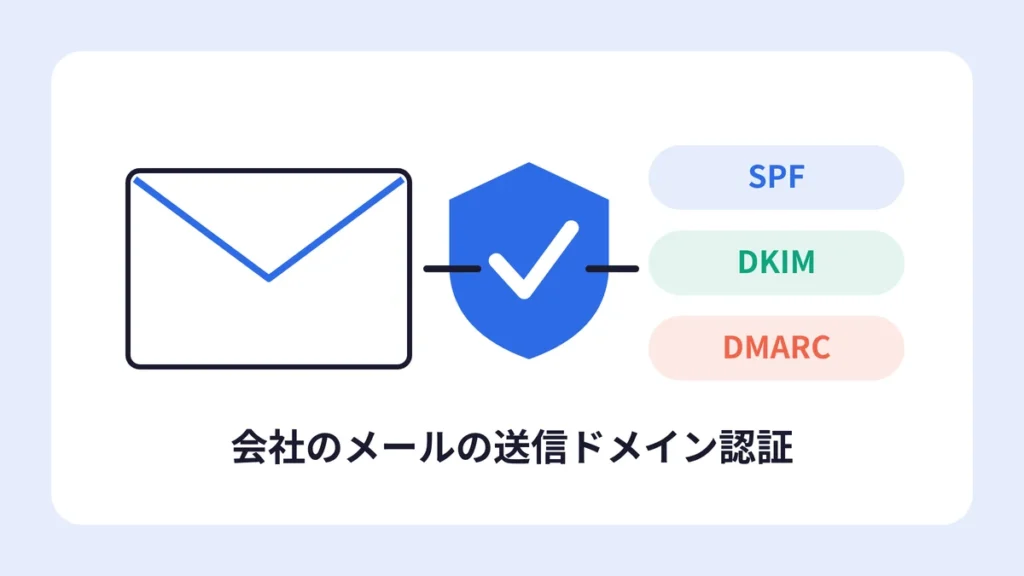
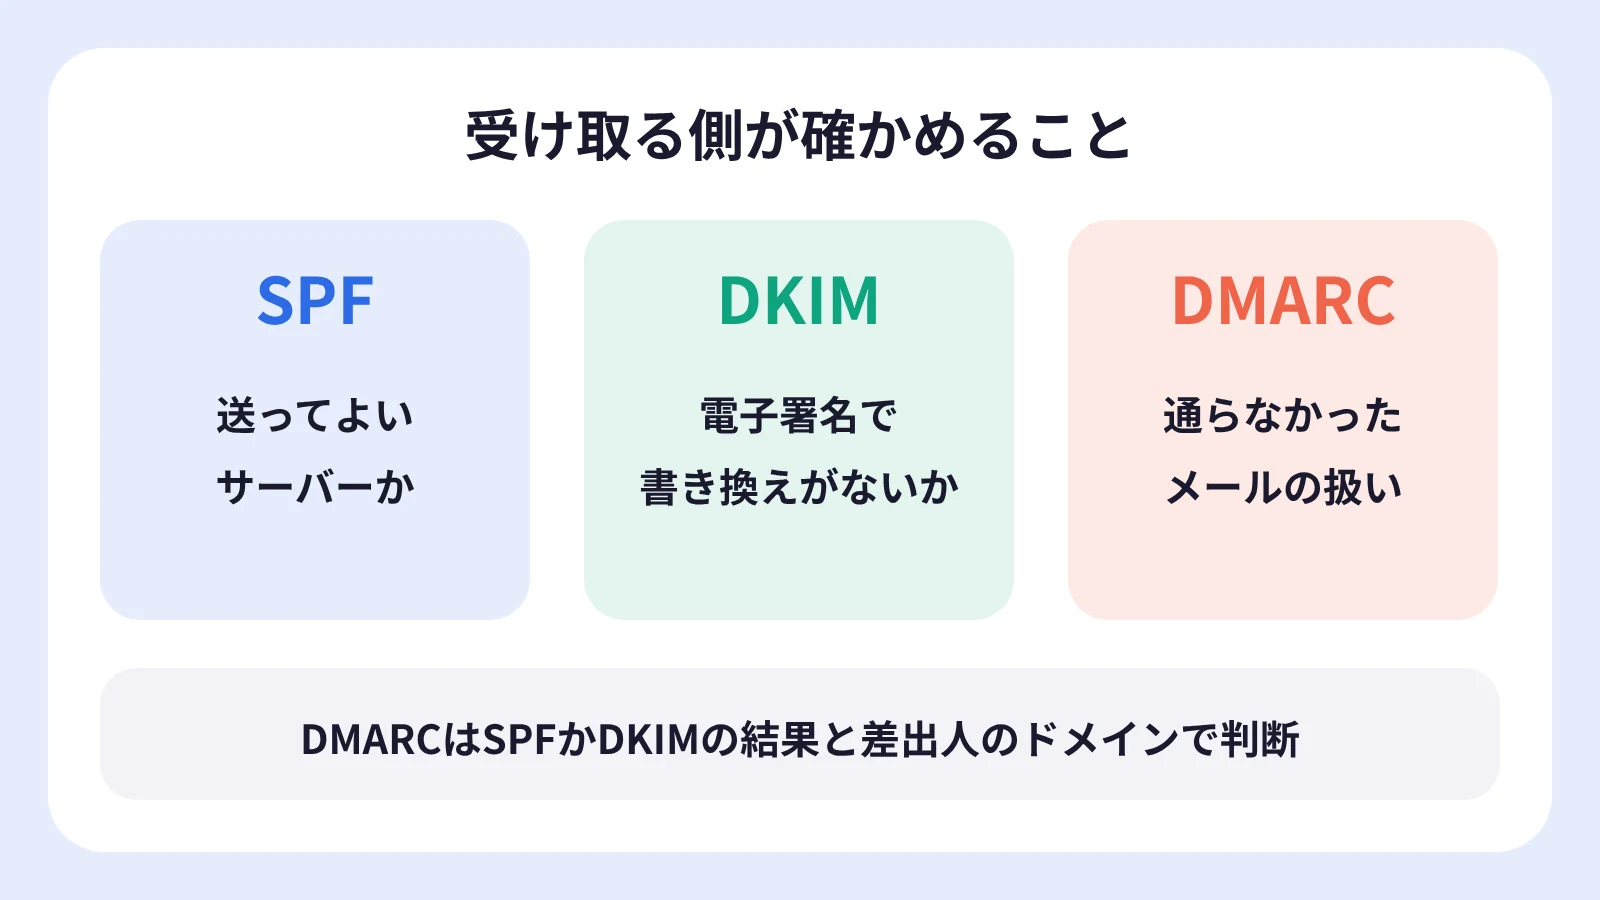
SPF・DKIM・DMARCは、会社のドメイン(@のあとの部分)のメールが正規の送信元から届いたかを、受け取る側が判断するための設定です。DMARC 設定は、このうち認証に通らなかったメールの扱いを決めるものです。
Gmailは、すべての送信者に、SPFかDKIMのどちらかの設定を求めています。 そのため、どちらもないと、取引先に送った見積書や請求書のメールが、迷惑メールに分けられる場合があります。
以下、3つの設定の役割、自社の設定の確かめ方、DMARCの進め方の順に説明します。
大量に送らない会社にも、SPFかDKIMが求められています
Googleの「メール送信者のガイドライン」では、2024年2月1日から要件が2つに分かれています。1日の送信が5,000件未満の会社も、「すべての送信者」の要件の対象です。
| 送信者 | 求められている認証 |
|---|---|
| すべての送信者 | SPFかDKIMのどちらか |
| 1日5,000件以上の送信者 | SPFとDKIMの両方と、DMARC |
また、ガイドラインでは、SPFのレコードに、そのドメインのすべての送信元を含めるよう求めています。そのため、含まれていない送信元から送ったメールは、迷惑メールに分けられる可能性が高くなるとされています。
なお、国も、なりすましメールの対策として、DMARCを重く見ています。2023年2月には、経済産業省・警察庁・総務省が、クレジットカード会社などに導入を求めました。経済産業省の発表で、DMARCはフィッシングメールの対策に特に有効な技術と説明されています。
自社のドメインを名乗る偽のメールは、設定がないと見分けられません
自社の名前で請求先の口座の変更を知らせる偽のメールが、取引先に届く場合があります。受け取る側には、差出人の表示だけでは本物と区別する手がかりがありません。DMARCで受け取りの拒否を指示しておくと、認証に通らないこうしたメールを、受け取る側で止められる場合があります。
SPF・DKIM・DMARCは、それぞれ役割が違います
3つとも、ドメインのDNS(ドメインの設定を公開する仕組み)に、TXTレコードを足して使います。役割は次のとおりです。
| 設定 | 役割 |
|---|---|
| SPF | そのドメインのメールを送ってよいサーバーの一覧を公開し、送ってきたサーバーが一覧にあるかを調べる |
| DKIM | メールに電子署名を付け、途中で書き換えられていないか、署名したドメインはどこかを調べる |
| DMARC | SPFかDKIMに通らなかったメールを、受け取る側でどう扱うかを指示する。認証の結果をまとめたレポートも受け取れる |
DMARCに合格するには、SPFかDKIMで認証されることが必要です。さらに、そのドメインが差出人(From)のドメインと一致している必要があります。たとえば、外部のサービスのドメインで署名されたメールは、差出人が自社のドメインだと一致しない扱いになる場合があります。
今の設定は、自社から送ったメールで確かめられます
いちばん手軽なのは、会社のアドレスから自分のGmailにメールを送り、その表示を見る方法です。手順はGmailのヘルプに載っています。
- 会社のメールアドレスから、Gmailのアドレスにメールを送ります。
- パソコンでGmailを開き、届いたメールを開きます。
- 送信者の名前の下にある下向きの矢印をクリックします。
- 「送信元」と「署名元」に、ドメイン名が出ているかを見ます。
このとき、「署名元」に自社のドメインが出ていれば、DKIMの署名が付いています。一方、送信者の名前の横に疑問符が出ている場合、そのメールは認証されていません。
DMARCが入っているかは、DNSの設定で分かります
DMARCの設定は、「_dmarc.ドメイン名」という名前のTXTレコードです。ドメインを管理している会社の管理画面で、この名前の行があるかを見ます。さらに、行があれば、「p=」のあとの文字で、今のポリシーが分かります。
もし管理画面に入れる人が社内にいない場合は、ドメインを取った会社や、ホームページの制作会社に問い合わせます。ドメインやサーバーの契約の一覧の作り方は、「社内にIT担当者がいない会社が、最初に整えておきたいこと」で説明しています。
ホームページのフォームや外部サービスから送るメールも、送信元に入ります
会社のドメインを差出人にして送っているのは、ふだん使うメールソフトだけとは限りません。ほかの仕組みから送っている場合もあります。
- ホームページのお問い合わせフォームの自動返信や通知のメール
- メールマガジンなどの配信サービス
- 予約システムや請求書の送信サービス
ただし、これらがSPFの一覧に入っていない場合、そのメールは認証に通りません。そのうえでDMARCのポリシーを強めると、こうしたメールが届かなくなる場合があります。フォームから届くメールの注意は、「reCAPTCHAは必須?2026年の変更点とフォームの確認」でも触れています。
そこで、送信元を書き出したら、それぞれのサービスの案内で、SPFとDKIMの設定のしかたを確かめます。
DMARCは「none」で始め、レポートを見てから強めます
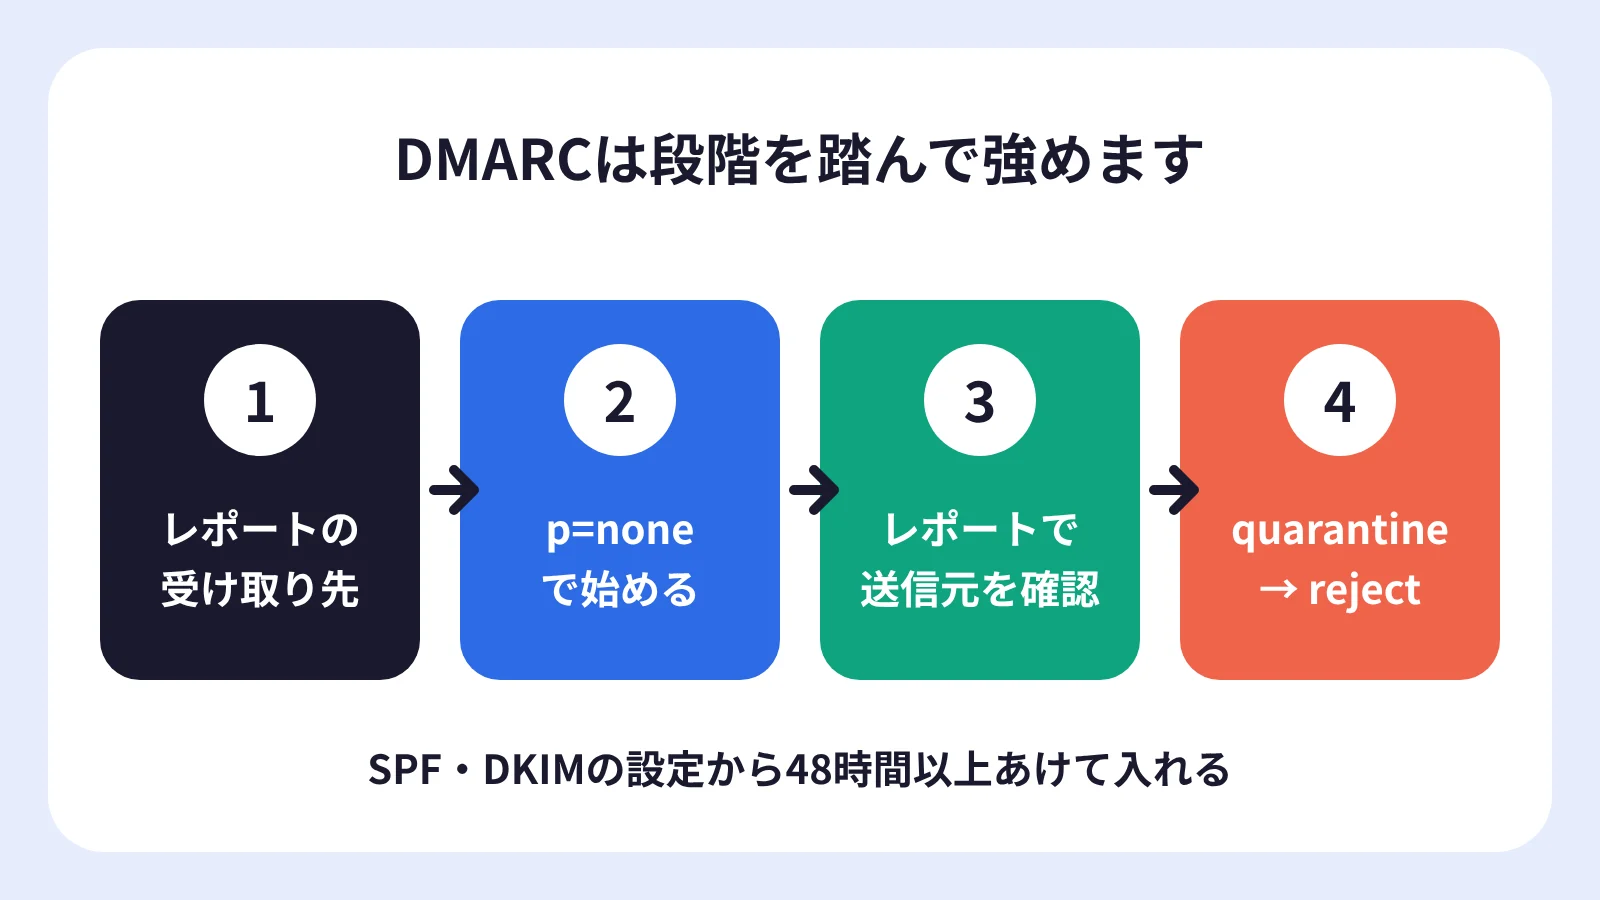
Googleのヘルプでは、いきなり強いポリシーにせず、段階を踏んで進めるよう勧めています。ポリシー(p=)には、次の3つがあります。
| ポリシー | 認証に通らなかったメールの扱い |
|---|---|
| none | 通常どおり届け、レポートにだけ記録する |
| quarantine | 受け取る人の迷惑メールフォルダに入れる |
| reject | 受け取りを拒否する |
設定は、次の順番で進めます。
- DMARCのレポートを受け取るメールアドレスを用意します。レポートは数が多くなるため、専用のアドレスが勧められています。
- 外部のサービスから送るメールも、SPFかDKIMに通っているかを調べます。
- 「p=none」とレポートの送り先(rua=)を書いたTXTレコードを、「_dmarc.ドメイン名」で追加します。
- レポートで、自社のメールが認証に通っているかを見ます。
- 自社の送信元がすべて認証に通っていると分かってから、quarantine、rejectの順に強めます。
また、SPFやDKIMを設定したばかりのときは、DMARCまで48時間以上あけるよう案内されています。なお、DNSの操作を誤ると、メールやホームページが止まる場合があります。変更前の設定を控えてから作業します。
よくあるご質問
Q. DMARCを入れれば、なりすましメールは来なくなりますか?
A. 来なくなるのは一部です。自社のドメインを差出人にしたなりすましは、受け取る側でDMARCの指示どおりに扱われる場合があります。ただし、自社と似た別のドメインを使ったなりすましや、取引先を装ったメールは、DMARCでは防げません。受け取ったメールの見分け方は、社内のルールとして別に決めておきます。
Q. メールを送っていないドメインにも、DMARCは必要ですか?
A. なりすましに使われるおそれがあるため、入れておく考え方があります。2023年のクレジットカード会社などへの要請でも、メールを送らないドメインを含めて導入することが求められました。ホームページだけに使っているドメインがあれば、管理している会社に相談します。
設定を変える前に確かめること
- 会社のドメインからメールを送っている仕組みを、すべて書き出した
- ドメインのDNSを管理している会社と、管理画面に入れる人が分かっている
- 自社から送ったメールで、「送信元」と「署名元」の表示を確かめた
- DMARCのレポートを受け取るアドレスを決めた
- 変更前のDNSの設定を控えた
佐世保市を中心に、長崎県内と佐賀県の一部で、会社のメールの設定や、ホームページのサーバーとあわせた見直しを考えている方は、株式会社プロヴァシスへご相談ください。送信元の書き出しと設定の状況を確かめ、直す所をご説明します。ご相談はお問い合わせから受け付けています。