2026年10月9日、IPA(独立行政法人 情報処理推進機構)が、不正アクセスの点検を呼びかける注意喚起を出しました。国内の金融機関や通信事業者などから、不正アクセスによる情報漏えいの公表が相次いでいるためです。
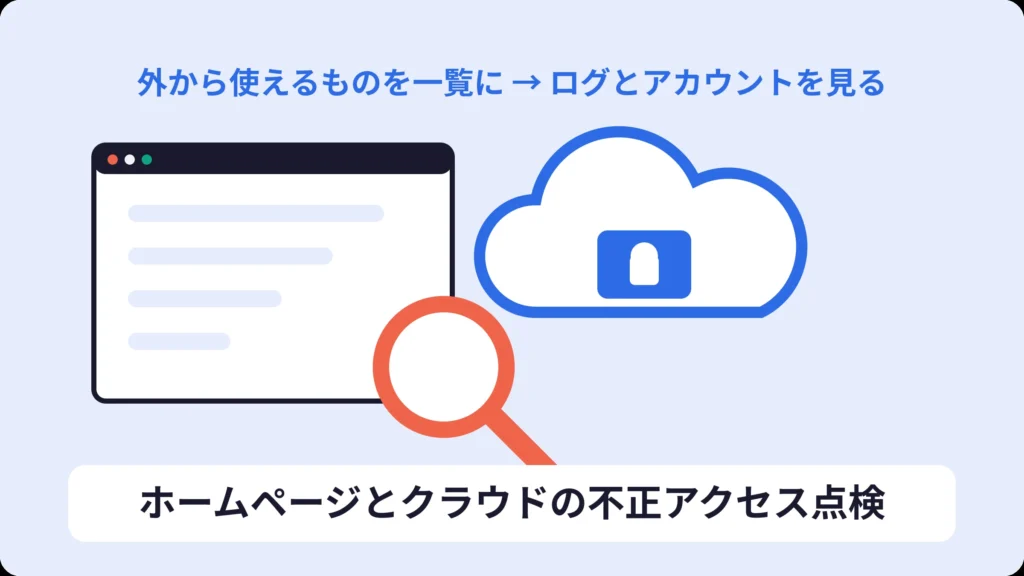
IPAによると、侵入の起点は、外部に公開しているアプリケーションやサービスと、アカウントの侵害がうかがえます。会社のホームページの管理画面や、クラウドサービスのアカウントも、外から使えるものに当たります。
以下、点検の対象の洗い出し、ログとアカウントの見方、持っているデータの見直し、その後の対策、異常が見つかったときの相談先の順に説明します。
IPAが求める不正アクセスの点検は、外から使える仕組み全体が対象です
今回の攻撃は、特定の製品やサービスの脆弱性を狙ったものとは断定されていません。脆弱性とは、プログラムの欠陥など、攻撃に使われるおそれのある弱点のことです。
IPAの注意喚起では、速やかに行う点検として、次の3つが挙げられています。
| 点検の対象 | 主な内容 |
|---|---|
| 外部に公開しているアプリケーション | 自社で作って運用しているものの有無、ログの異常、適用していない修正プログラム |
| 自社が利用している外部サービス | すべての洗い出し、ログの異常、アカウントの異常 |
| 保有しているデータ | 持っている情報の把握と、必要最小限への見直し |
なお、注意喚起の文面は、大量の情報を持つ事業者や、機微な情報を扱う事業者の経営者に向けたものです。ただし、IPAは、相談窓口の開設を知らせる発表で、中小企業を含む全国の企業や組織にとっても初動の対応が重要だとしています。起きていることから不正アクセスの可能性を確かめ、応急の処置をとる対応です。
最初に、外から使えるサービスとアプリケーションを一覧にします
点検は、対象を漏れなく挙げることから始まります。たとえば、中小企業では、次のようなものが当てはまります。
- 自社のホームページと、その管理画面(WordPressなど)
- お問い合わせ・予約・会員登録などのフォーム
- クラウドのメール、ファイル共有、会計・勤怠などの業務サービス
- 社外から社内につなぐためのVPN(インターネット上に専用の通り道を作る仕組み)
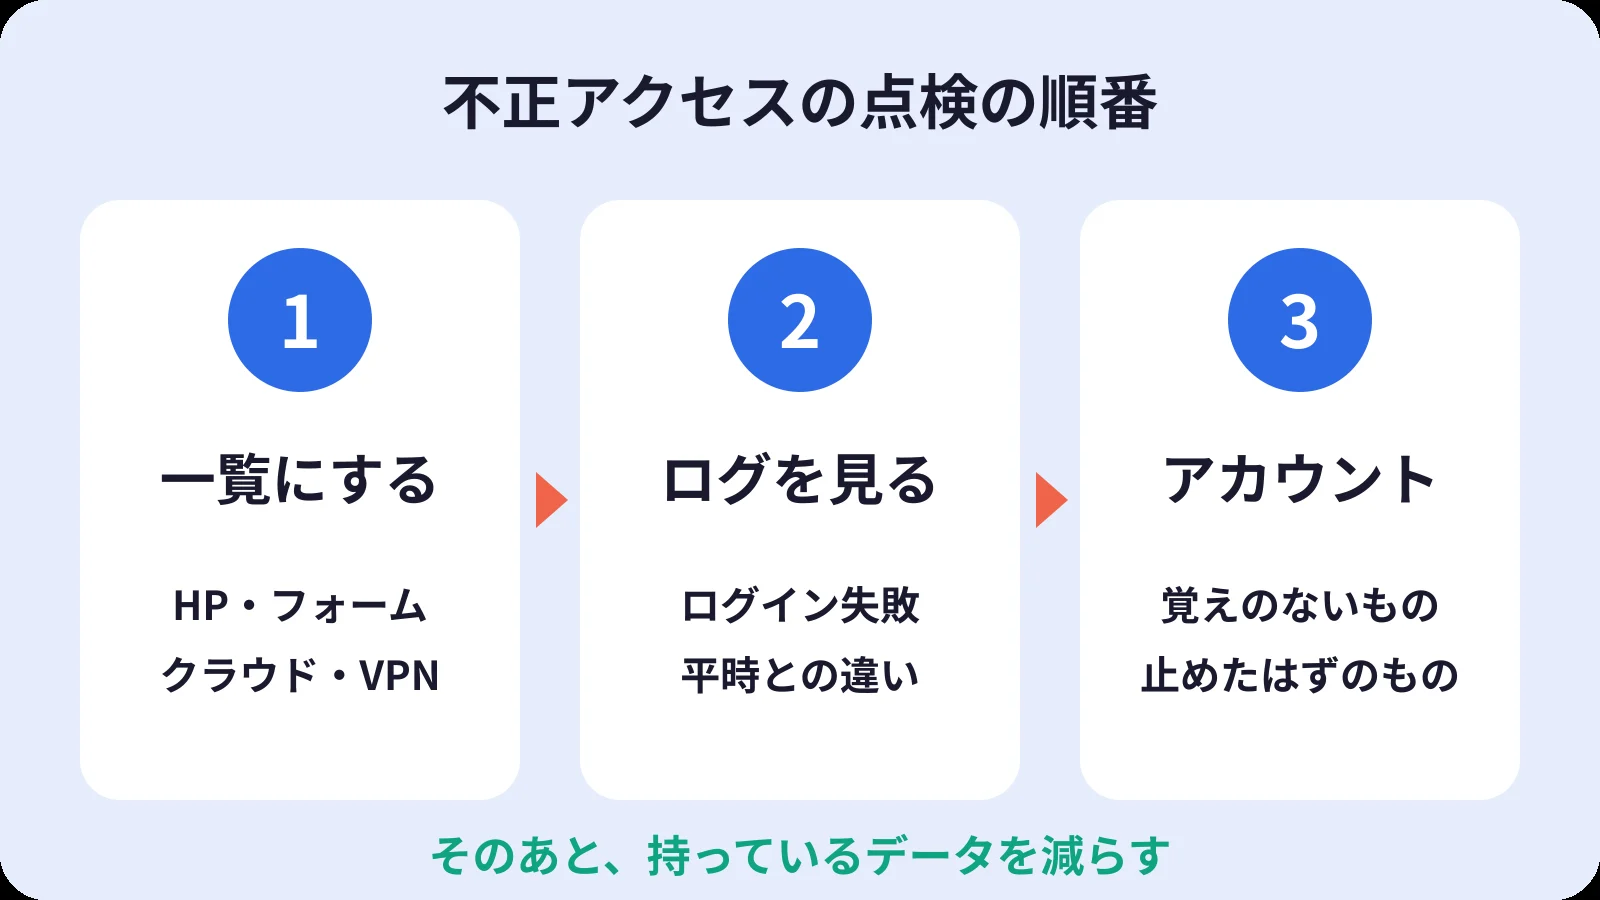
一覧には、サービス名のほかに、使っている部署、管理者のアカウント、契約している会社を書きます。部署を書くのは、会社全体ではなく部署単位で使っているサービスもあるためです。注意喚起でも、できる限り網羅的に把握するよう求めています。また、ホームページの保守を外部に任せている場合は、管理会社の連絡先も一覧に入れます。
一覧ができたら、ログとアカウントに不審な点がないかを見ます
ログとは、ログインや操作の記録のことです。サービスごとに、直近のログに異常がないかを見ます。
ログは、平時との違いで判断します
IPAは、異常の見分け方の例として、エラーの量や平時との差を挙げています。たとえば、ログインの記録なら、失敗が急に増えていないかを見ます。また、ふだんと違うIPアドレスや時間帯からのログインがないかも見ます。
確認する範囲は、段階的に広げます。IPAは、直近1か月、その後3か月といった広げ方を例に挙げています。ただし、ログを残す期間はサービスごとに異なります。また、サービスの提供会社と利用する側とで、見られるログが違う場合があります。そのため、誰が、いつ、どのログを確認できるかも、あわせて一覧に書いておきます。
アカウントは、作った覚えのないものと、止めたはずのものを探します
まず、各サービスの管理画面で、利用者の一覧を開きます。次に、作った覚えのないアカウントがないかを見ます。さらに、退職者などで削除や無効にしたはずのアカウントが、有効に戻っていないかも見ます。アカウントの追加や変更の操作がログに残るサービスなら、そのログも並べて見ます。
自社のホームページは、更新していない部品がないかも見ます
また、外部に公開しているアプリケーションでは、修正プログラムで直せる弱点が残っていないかも点検します。ホームページなら、WordPressの本体・プラグイン・テーマ、サーバーのPHPなどが当たります。見つかった場合は、できるだけ速やかに適用します。PHPの弱点については、「PHPの脆弱性で、ホームページの何が問題なのか」で説明しています。
持っているデータは、使わないものを減らします
注意喚起では、保有しているデータの再点検も求めています。というのも、情報が盗まれると、二次被害が広がる傾向があるためです。たとえば、「公開する」と脅されたり、売買されたりします。
基本の考え方は、要らない情報は持たないことです。そこで、古いお問い合わせの記録や、終わった案件の顧客名簿が残っていないかを見ます。退職者のデータも同じです。一方、残す必要があるものは、置き場所と、見られる人の範囲を決めます。
異常がなくても、ログインの強化と権限の見直しを進めます
点検で異常が見つからなかった場合でも、IPAは、より強い対策の検討を求めています。外部サービスとホームページに共通する主な対策は、次のとおりです。
- 多要素認証(パスワードに加えて、スマホの確認コードなどでも本人を確かめる仕組み)を設定し、パスワードも強くする
- アカウントを渡す範囲と、管理者の権限を持つ人を見直す
- アカウントの棚卸し(定期的に一覧と実際の利用者を照らし合わせること)を運用に入れる
- 残すログの内容と、残す期間を見直す
社内のアカウントやパスワードの管理の進め方は、「社内にIT担当者がいない会社が、最初に整えておきたいこと」で説明しています。また、IPAの「5分でできる!情報セキュリティ自社診断」を使うと、自社の対策の状況を25の項目で確認できます。この診断は、「SECURITY ACTION」の二つ星の宣言にも使います。
異常が見つかったら、IPAの特別相談窓口に相談できます
ログやアカウントに異常が見つかった場合は、速やかにセキュリティインシデント(情報の安全が損なわれる出来事)と判断します。そのうえで、対応を進めます。また、情報漏えいの可能性があるため、IPAは、専門のセキュリティ会社への詳しい調査の依頼を強く勧めています。
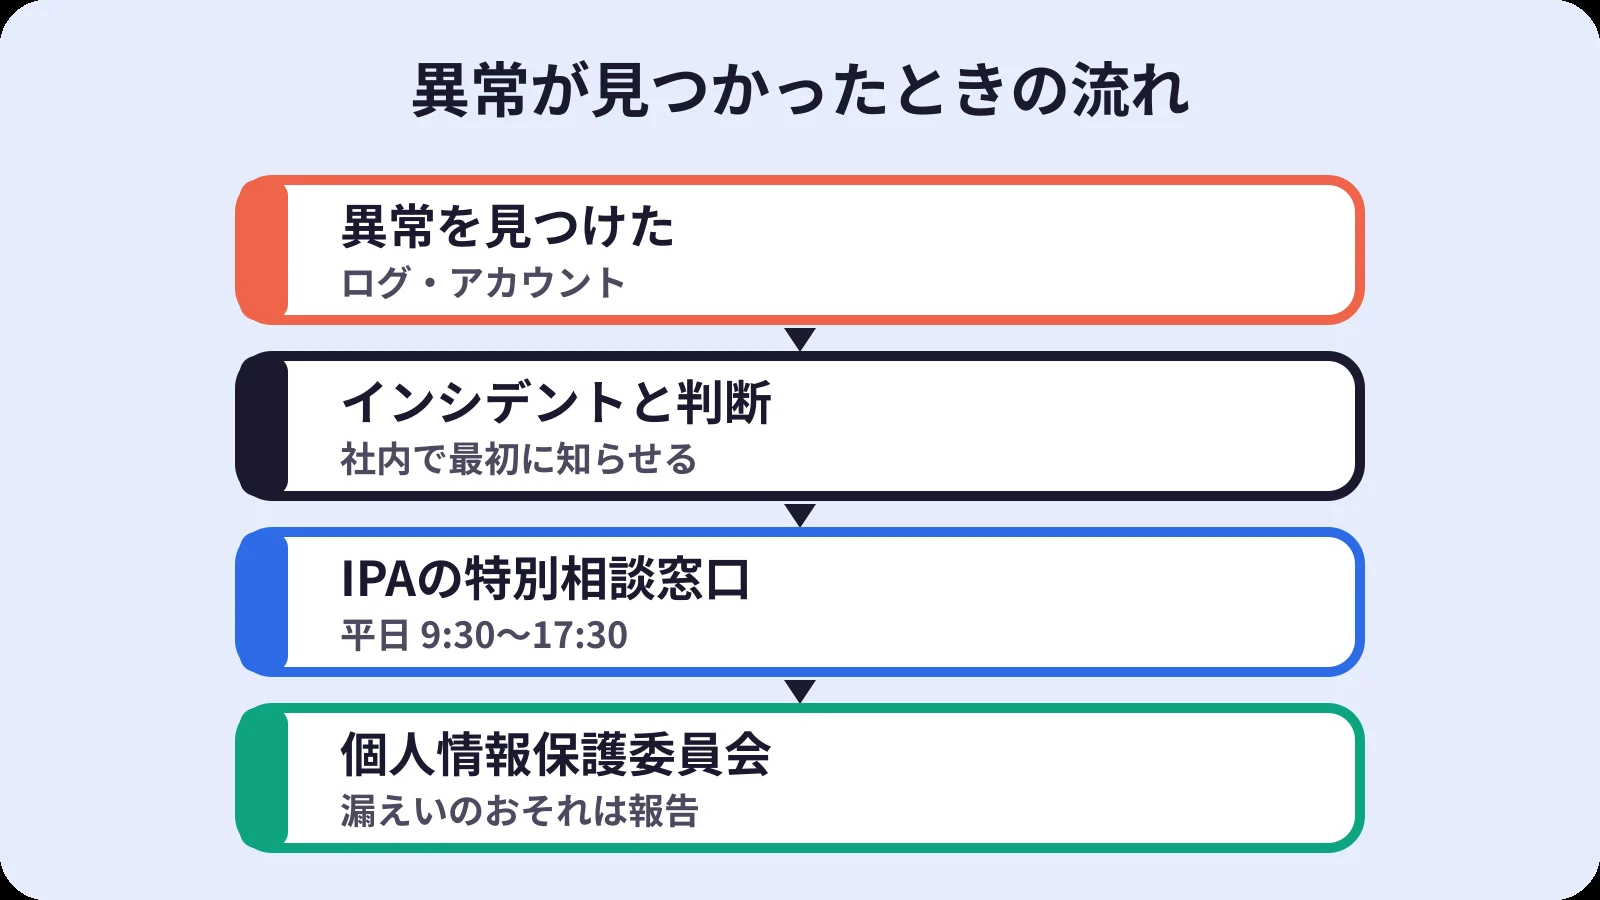
IPAは、2026年10月16日から「不正アクセス特別相談窓口」を開いています。対象は、実際に被害を受けている、またはその可能性がある企業や組織です。
| 項目 | 内容 |
|---|---|
| 電話 | 03-6759-5760 |
| 電話の受付時間 | 平日 9時30分〜17時30分(12時〜13時を除く) |
| 相談できること | 被害の可能性についての助言、応急処置の助言、インシデント対応を行う専門業者の一覧の紹介、ほかの相談・報告先の紹介 |
メールでの相談先は、IPAの特別相談窓口の発表に載っています。
さらに、不正アクセスで個人データが漏えいした場合は、個人情報保護委員会への報告が義務付けられています。漏えいのおそれがある場合も同じです。発覚したら、まず速やかに報告します。そのうえで、不正な目的で行われたおそれがある場合の報告の期限は、発覚した日から60日以内です。報告の要件と手順は、個人情報保護委員会の漏えい等の対応のページにまとめられています。
よくあるご質問
Q. ホームページの管理を外部の会社に任せている場合は、何を聞けばよいですか?
A. 管理画面のアカウントの一覧、WordPressやPHPの更新の状況、どのログをどこまでの期間見られるかの3つを聞きます。あわせて、異常が見つかったときに、誰が誰へ連絡するかも決めておきます。
Q. 点検は一度で終わりですか?
A. いいえ、IPAは、今後も複数回の調査を行う可能性があるとしています。そのため、誰がどのように調べられるかを把握しておくよう求めています。また、調査に使える不審なIPアドレスなどの情報が、公的機関などから公表される可能性もあります。そこで、当面は情報を集めておくよう案内しています。
点検を始める前に決めておくこと
- 一覧を作り、ログとアカウントを見る担当者
- ホームページの管理会社と、各クラウドサービスの契約者の連絡先
- 異常が見つかったときに、社内で最初に知らせる相手
- IPAの不正アクセス特別相談窓口の電話番号と受付時間の控え
佐世保市を中心に、長崎県内と佐賀県の一部で、ホームページの管理画面や社内のアカウントの点検を進めたい方は、株式会社プロヴァシスへご相談ください。ご相談はお問い合わせから受け付けています。